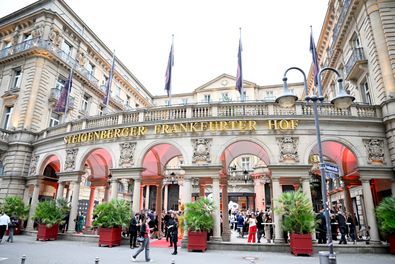
Die Maritim Hotelgesellschaft hat Gäste über einen Datenschutzvorfall bei der Buchungsanwendung iHotelier des Anbieters Amadeus IT Group S.A. informiert. Unbekannte Angreifer hätten Reservierungslisten mit Gästeinformationen entwendet, heißt es in einem Schreiben des Unternehmens. Maritim bestätigte Tageskarte auf Anfrage die Echtheit des Schreibens. Es sei am 17. September 2026 versendet worden; insgesamt seien 8.716 E-Mails an Gäste gegangen.
Ein Amadeus-Sprecher erklärte gegenüber Tageskarte, das Unternehmen habe am 11. September 2026 ungewöhnliche Aktivitäten an einer mit iHotelier verbundenen Programmierschnittstelle festgestellt. Amadeus habe umgehend Schritte eingeleitet, um den Vorfall einzudämmen und zu beheben. Betroffen sei eine „sehr begrenzte Zahl“ von Kunden, die entsprechend informiert worden seien. Wie viele Kunden das sind, teilte Amadeus nicht mit.
Nach dem Gästeschreiben sind voraussichtlich Reservierungen mit einem Aufenthaltszeitraum vom 1. August 2026 bis zum 30. September 2027 betroffen. Als mögliche entwendete Informationen nennt Maritim Namen, Kontaktdaten, Reservierungsnummern und Angaben zum gebuchten Hotel. Hinzu kommen Buchungs- und Aufenthaltsdaten, darunter Reservierungskosten, Zimmerkategorie, Zimmerpreis sowie Ankunfts- und Abreisedatum. Zahlungs- und Finanzdaten, Passwörter sowie Passdaten seien nicht betroffen.
In ihrer Antwort an Tageskarte erklärte eine Maritim-Sprecherin, es seien Postadressen ohne Straßenangabe, E-Mail-Adressen und Telefonnummern entwendet worden. Amadeus bezeichnete die betroffenen Informationen als kontaktbezogen und nicht finanzieller Art. Das bestätigte Gästeschreiben führt darüber hinaus Namen sowie Reservierungs- und Buchungsinformationen auf.
Wie sich die Angreifer Zugang zum System verschafften, sei noch unklar. Der Dienstleister habe nach Entdeckung der Angriffe zeitnah reagiert und das System gesichert, schreibt Maritim. Das Unternehmen habe nach Rücksprache mit seinem Datenschutzbeauftragten eine Meldung an die zuständige Datenschutzaufsichtsbehörde veranlasst.
Maritim warnt Gäste vor Nachrichten zu ihren Reservierungen
Maritim weist die Empfänger darauf hin, dass Dritte die möglichen Kontakt- und Buchungsdaten für Betrugsversuche verwenden könnten. Solche Nachrichten könnten sich auf eine konkrete Reservierung beziehen und etwa zur Zahlung oder zur Bestätigung von Kartendaten auffordern. Bei Zweifeln sollten Gäste das gebuchte Hotel über die Kontaktdaten ihrer Reservierung oder der offiziellen Maritim-Website kontaktieren.
Auch die Atlantic Hotels meldeten auf Anfrage einen Angriff auf ihre Websites. Dieser sei frühzeitig intern festgestellt worden; entsprechende Maßnahmen seien getroffen worden, erklärte Holger Römer, Leiter Unternehmenskommunikation der Zech Group. Forensische Untersuchungen liefen noch.
Bei der Erstellung dieses Artikels kamen KI-gestützte Werkzeuge zum Einsatz. Die Inhalte wurden redaktionell überprüft. Feedback nehmen wir gerne unter news@tageskarte.io entgegen.
 Hotellerie