Accor integriert fünf Hotels der Corinthia Group in die Handwritten Collection

| Hotellerie Hotellerie

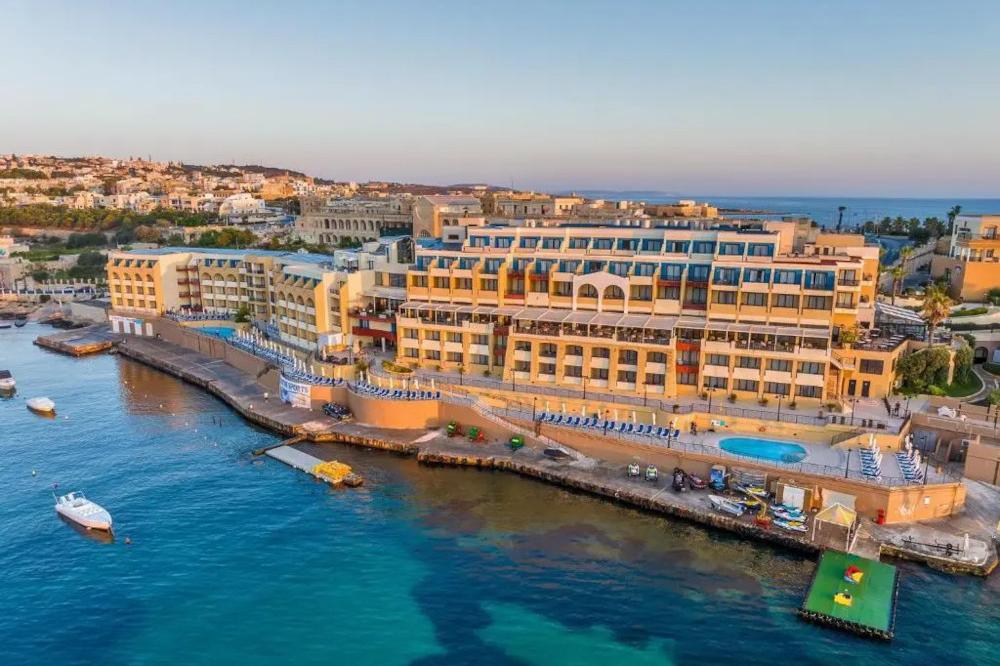
Accor und die Corinthia Group vereinbaren die Aufnahme von fünf Hotels der Marke Verdi Hotels in Accors Handwritten Collection. Die Häuser sollen ab November 2026 unter der Marke geführt werden. 

Wie unter anderem The Malta Independent berichtet, gehören zum ersten Schritt der Vereinbarung drei Hotels auf Malta, ein Resort in Tunesien und ein Hotel in Portugal. Auf Malta sind dies das Verdi Gżira Promenade, das Verdi St. George’s Bay Marina und das Verdi Dragonara. Letzteres wurde zuvor unter dem Namen Vivaldi Hotel geführt. In Tunesien betrifft die Vereinbarung das Verdi Tunis Beach Resort an der Mittelmeerküste, in Portugal das Verdi Santarém nördlich von Lissabon.

Accor und Corinthia planen weitere Hotels in Ungarn und Tschechien

Die Partner planten, zwei weitere Häuser in Ungarn und Tschechien in die Vereinbarung aufzunehmen. Ein konkreter Zeitpunkt für diesen Schritt ist bislang noch unklar. Die fünf zunächst vorgesehenen Hotels sollen im Rahmen von Franchiseverträgen in die Handwritten Collection integriert werden.

Die Marke Verdi Hotels wurde 2024 von IHI plc eingeführt und wird unabhängig von der Hotelmarke Corinthia geführt. Corinthia ist im Luxussegment positioniert, während Verdi Hotels dem gehobenen Segment zugeordnet wird. IHI plc ist die Gesellschaft hinter der Corinthia Group.

Bei der Erstellung dieses Artikels kamen KI-gestützte Werkzeuge zum Einsatz. Die Inhalte wurden redaktionell überprüft. Feedback nehmen wir gerne unter news@tageskarte.io entgegen.
 

Zurück

Vielleicht auch interessant

Wenn die nächste Generation übernehmen soll, bringt das in familiengeführten Häusern immer auch Herausforderungen mit sich. Als Hotelier in dritter Generation kennt Thomas Walther vom Hotel Walther und Hotel Steinbock diese nur zu gut – und berichtet Oliver Meyer im HotelPartner-Podcast, wie der Generationenwechsel erfolgreich ablaufen kann und welche Rolle das Thema Führung dabei spielt.

Die MHP Hotel AG hat ein Rückkaufangebot für bis zu 4.403.530 Aktien zu je 1,35 Euro beschlossen. Die Annahmefrist läuft vom 13. Oktober bis zum 2. November 2026; die erworbenen Aktien sollen überwiegend eingezogen werden.

Leonardo Hotels Central Europe hat das neu positionierte Leonardo Hannover Medical Park offiziell eröffnet. Aus zwei zuvor getrennt betriebenen Hotels ist ein gemeinsames Haus mit 208 Zimmern entstanden. Zum Konzept gehört auch eine Kooperation mit Tui Blue.

Der deutsche Hotel-Investmentmarkt verzeichnet nach drei Quartalen 2026 mehr Transaktionen, obwohl das Investmentvolumen gegenüber dem Vorjahr gesunken ist. Vor allem kleinere Transaktionen prägen das Marktgeschehen.

Die Hotelbuchung beendet die Reiseplanung häufig nicht. Eine Untersuchung von McKinsey und Skift unter 1.015 US-Reisenden zeigt, dass viele Befragte anschließend weiter recherchieren, Preise beobachten oder alternative Angebote prüfen.

Das Mercure City in der Kölner Friesenstraße hat seinen Betrieb eingestellt. Der Kölner Stadt-Anzeiger nennt technische Mängel und hohe notwendige Investitionen in den Brandschutz als Gründe. Das Pullman-Hotel an der Helenenstraße soll Anfang Dezember 2026 vorerst schließen.

Nach ungewöhnlich vielen gemeldeten Fällen in Mecklenburg-Vorpommern warnt die NRW-Datenschutzbeauftragte vor Betrugsversuchen mit erbeuteten Buchungsdaten. Kriminelle verschicken Nachrichten, die vermeintlich von Unterkünften stammen, und fordern etwa zur Verifizierung von Kreditkartendaten auf.

Kriminelle erbeuten Buchungsdaten und versuchen damit, Urlauber um Geld zu bringen. Nordrhein-Westfalens Datenschutzbeauftragte warnt vor täuschend echten Nachrichten vermeintlicher Unterkünfte.

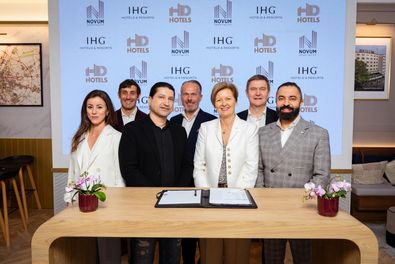
Novum Hospitality hat gemeinsam mit IHG Hotels & Resorts und HD Hotels vier Hotelprojekte in Dortmund vereinbart. Drei bestehende Häuser und ein Neubau sollen 2027 unter den Marken Garner und Holiday Inn – the niu betrieben werden.

Microsoft berichtet über erneute Cyberangriffe über Hotelnetzwerke. Die Angreifer nutzten vermeintliche Aktualisierungen und Anmeldeaufforderungen, um Schadsoftware zu verbreiten und Zugang zu Konten zu erlangen.