Bei der Hotelkette A-Rosa haben Unbefugte Medienberichten zufolge Buchungsdaten von Gästen eingesehen. Darüber berichteten das Hamburger Abendblatt und fvw | TravelTalk am 29. Oktober 2026. Demnach hat das zur DSR Hotel Holding gehörende Unternehmen seine Gäste über den Vorfall informiert und vor möglichen betrügerischen Kontaktaufnahmen gewarnt. Betroffen seien Namen und Reisedaten sowie teilweise weitere Kontaktinformationen.
Wie das Hamburger Abendblatt unter Berufung auf eine Mitteilung der Hotelkette berichtet, konnten Unbefugte Buchungsdaten einsehen. In dem Schreiben heißt es demnach: „Unbefugte konnten Buchungsdaten einsehen“. Der Zugriff sei inzwischen unterbunden worden. Die Zeitung zitiert A-Rosa mit den Worten: „Wir haben den Zugriff sofort gestoppt, die zugrunde liegende Ursache behoben und alle notwendigen Schutzmaßnahmen eingeleitet.“
A-Rosa informiert Gäste über die vom Datenzugriff betroffenen Informationen
Zu den betroffenen Informationen gehören den Berichten zufolge Namen und Reisedaten. Sofern die Gäste entsprechende Angaben gemacht hatten, seien außerdem Adressen, E-Mail-Adressen und Telefonnummern betroffen.
Die Hotelkette fordert ihre Gäste deshalb zu besonderer Aufmerksamkeit auf. Das Hamburger Abendblatt zitiert aus der Mitteilung: „Bitte achten Sie besonders auf unerwartete oder ungewöhnliche E-Mails, SMS, Anrufe, Rechnungen oder Bestellungen“.
Auch für den Fall, dass Gäste bereits auf betrügerische Kontaktaufnahmen reagiert und sensible Informationen weitergegeben haben, enthält das Schreiben konkrete Hinweise. „Kontaktieren Sie bitte umgehend Ihre Bank bzw. ändern Sie das betroffene Passwort. Bei Bestellungen, die Sie nicht selbst getätigt haben, wenden Sie sich bitte an die Polizei“, heißt es nach Angaben des Hamburger Abendblatts in der Mitteilung.
A-Rosa erklärt den Zugriff für gestoppt und die Ursache für behoben
Nach Darstellung der Hotelkette ist die Ursache des unbefugten Datenzugriffs inzwischen behoben. Das Unternehmen habe zudem alle notwendigen Schutzmaßnahmen eingeleitet.
A-Rosa bedauere den Vorfall und die damit verbundenen Unannehmlichkeiten. Das Hamburger Abendblatt zitiert die Hotelkette mit den Worten: „Der verantwortungsvolle Umgang mit Ihren persönlichen Daten hat für uns hohe Priorität.“
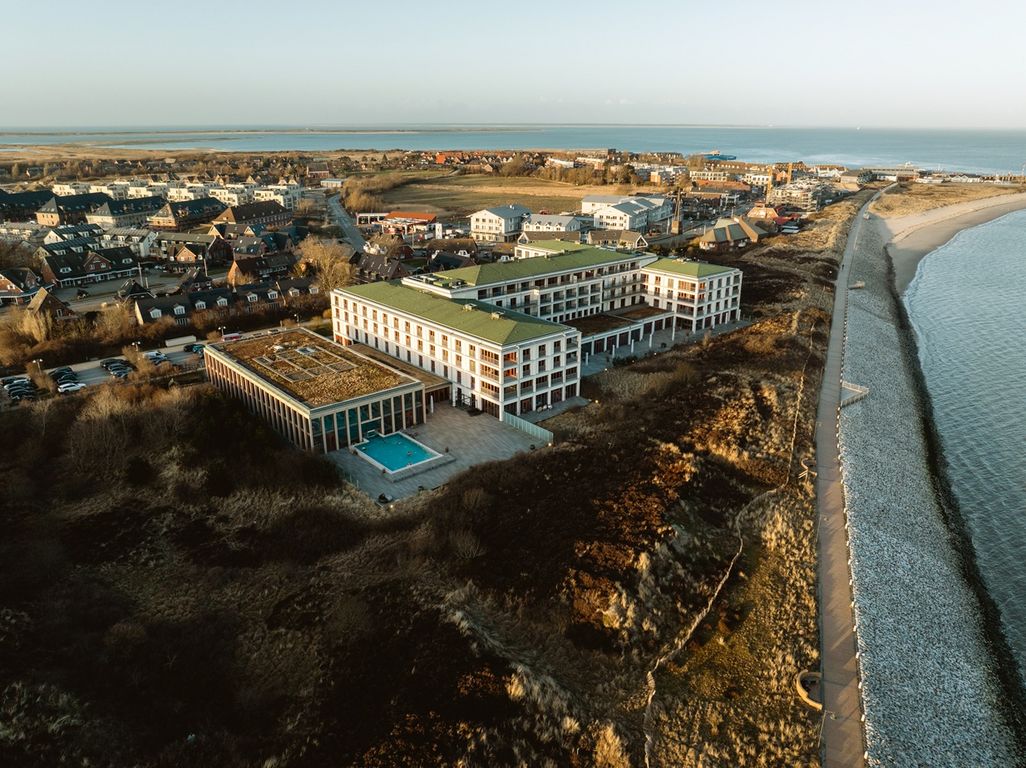
Auf seiner Internetseite führt A-Rosa insgesamt 13 Hotels in Deutschland, Österreich und Italien auf. Acht Häuser befinden sich in Deutschland, vier in Österreich und eines in Italien. Zum Portfolio gehören unter anderem die Resorts auf Sylt und in Travemünde sowie Hotels am Tegernsee, auf Rügen, auf Usedom, in Kitzbühel und am Gardasee.
Bei der Erstellung dieses Artikels kamen KI-gestützte Werkzeuge zum Einsatz. Die Inhalte wurden redaktionell überprüft. Feedback nehmen wir gerne unter news@tageskarte.io entgegen.
 Hotellerie