Hotellerie
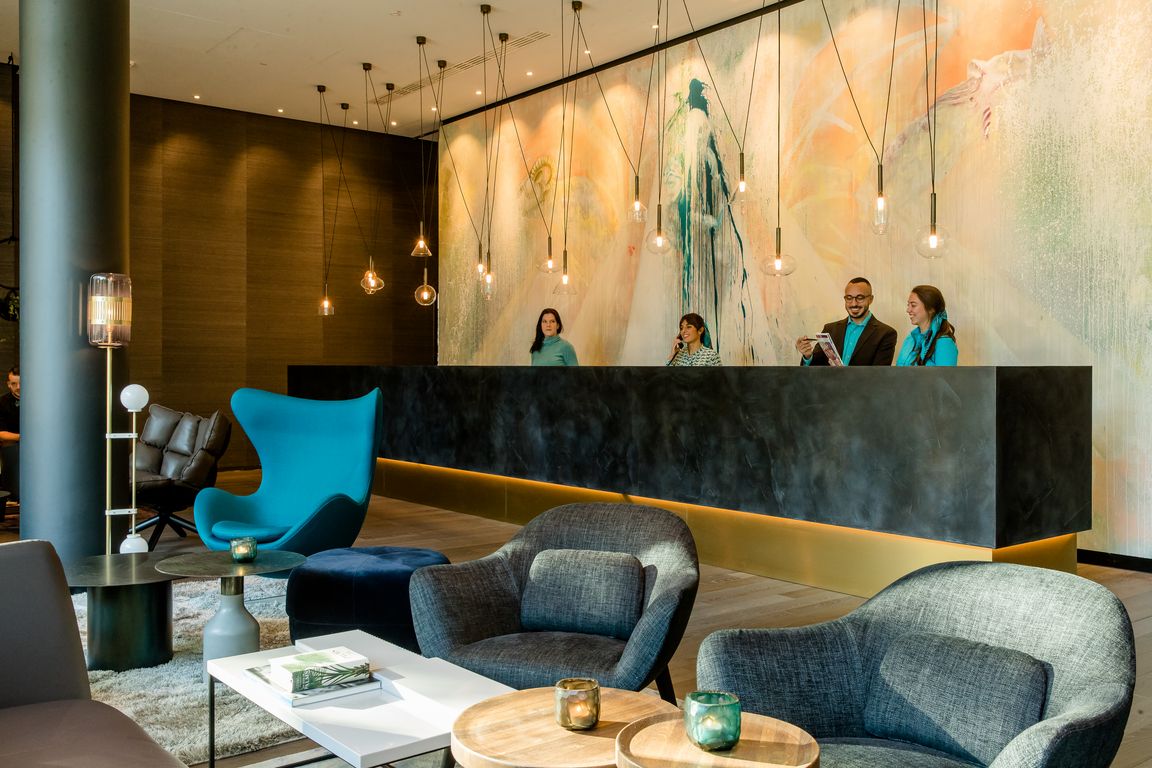
Die Motel One Group ist im September Opfer eines Hackerangriffs geworden. Dabei drangen bisher unbekannte Täter in die internen Systeme ein und zogen große Mengen an Daten ab. Jetzt treten Verbraucherkanzleien auf den Plan. Motel One versucht die Aufarbeitung.
Nach derzeitigem Kenntnisstand seien insbesondere Adress- und Rechnungsdaten von den Hackern bei Motel One abgezogen worden. Medien berichteten, dass die gestohlenen Daten insgesamt auf ein Volumen von knapp sechs Terabyte kommen.
Zu den gestohlenen und veröffentlichten Motel-One-Daten zählen einem Bericht der Süddeutschen Zeitung zufolge auch Geburtsdaten von Kunden sowie Übernachtungslisten. Diese enthielten die Namen der Gäste, das Datum ihres Check-ins und die Zimmernummern. Motel One selbst nennt hier die Zahl von 150 Betroffenen. Alle seien persönlich informiert worden. Dazu war das Unternehmen den Landesdatenschützern zufolge auch verpflichtet, weil „unmittelbare Vermögensschäden drohen“.
Ungleich größer sei aber die Zahl derer, die das Unternehmen nicht zwingend informieren müsse, glaubt das zuständige Landesamt für Datenschutz, weil etwa Kontakt- oder Anschriftendaten „zunächst kein vergleichbar hohes Risiko unmittelbarer Vermögensschäden“ bergen würden. Juristen könnten hier auch zu einer gegenläufigen Auffassung kommen. Denn die DSGVO sagt: „Hat die Verletzung des Schutzes personenbezogener Daten voraussichtlich ein hohes Risiko für die persönlichen Rechte und Freiheiten natürlicher Personen zur Folge, so benachrichtigt der Verantwortliche die betroffene Person unverzüglich von der Verletzung.“
Wie juwe.de berichtet, setzte Motel One Marktinformationen zufolge bei der Aufarbeitung des Angriffs auf ein Team Freshfields Bruckhaus Deringer. Die Kanzlei hätte schon häufiger bei großen und öffentlich bekannten Datenschutzvorfällen beraten, auch bei anschließenden Gerichtsverfahren. Freshfields bringe aber auch Erfahrung aus der Hotelbranche auf diesem Gebiet mit.
Mittlerweile bringen sich aber auch Klägerkanzleien in Stellung. Hier ist auch der aus dem Umfeld der Hotellerie bekannte Anwalt Peter Hense aus Leipzig aktiv. Hense sagte gegenüber Tageskarte, dass er eine Reihen von von Betroffenen des Datenlecks vertrete. Es liege auf der Hand, dass Motel One exzessiv Daten gespeichert hat, die jetzt alle im Darknet lgen und von jedem missbraucht werden könnten. In erster Linie geht es um Zugang zu Informationen: „Was hat Motel One über die Leute gespeichert und warum“, so Hense
Motel One hatte bereits am 30. September auf der Plattform X, ehemals Twitter, von dem Hackerangriff berichtet. Das Unternehmen stellte nach eigenen Angaben Strafanzeige und informierte auch die Datenschutz-Behörden. Zudem habe man unverzüglich sichergestellt, dass keine weiteren personenbezogenen Daten erlangt werden könnten. Betroffene Kreditkartenhalter seien persönlich informiert worden.
Motel One verwies auf umfassende, marktübliche Sicherheitsstandards. Dass der Hackerangriff dennoch erfolgreich gewesen sei, zeige die hohe kriminelle Energie der Gruppe. Gäste müssten sich keine Sorgen um ihre Sicherheit machen, sagte eine Sprecherin. Motel One arbeite eng mit erfahrenen Experten für Informations- und IT-Sicherheit und den zuständigen Behörden zusammen.
Bin ich vom Datenklau betroffen?
Potenziell kann jede und jeder betroffen sein, der oder die in den letzten Jahren in den 90 Motel-One-Häusern in Europa und in den USA übernachtet hat. Nachfragen von Gästen nimmt das Unternehmen unter der Mail-Adresse «privacy@motel-one.com» entgegen.
Wer wissen möchte, ober er vom Motel-One-Datenklau oder von anderen Hacks und Leaks betroffen ist, kann auch in speziellen Datenbanken nachschauen, die solche Informationen sammeln. Dazu zählen etwa der Identity Leak Checker des Hasso-Plattner-Instituts oder die Seite «Have I been pwned?» (Hat's mich erwischt?), die der Sicherheitsforscher Troy Hunt betreibt.
Dort erfährt man jeweils nach Eingabe seiner E-Mail-Adresse, ob diese in Verbindung mit anderen Daten wie Telefonnummer, Geburtsdatum, Adresse oder auch Passwörtern im Internet frei zugänglich ist und missbraucht werden könnte.