Studie: Datenschutz-Mängel bei Online-Plattformen gravierend

| Hotellerie Hotellerie

Viele bekannte Online-Plattformen erfüllen einer Studie zufolge die Datenschutz-Grundverordnung (DSGVO) nur unzureichend. Die Untersuchung der Universität Göttingen wurde vom Bundesjustizministerium in Auftrag gegeben, wie das «Handelsblatt» (Donnerstag) berichtet. Justizstaatssekretär Gerd Billen sagte dazu der Zeitung: «Nicht ansatzweise alle Dienste haben die DSGVO umgesetzt, und dies schon gar nicht vollständig.» Vor allem bei sozialen Netzwerken und Messenger-Diensten gebe es «weiter eklatante Mängel». Die neuen, europäischen Datenschutzregeln der DSGVO sind seit Mai 2018 in Kraft.

Untersucht wurden 35 marktrelevante Online-Dienste, darunter Anbieter von sozialen Medien wie Facebook oder Twitter, Online-Shops wie Zalando, Buchungsportale wie Booking.com und Online-Präsenzen von Unternehmen wie Deutsche Bank, wie das «Handelsblatt» schreibt. 

Es sei zum Beispiel geprüft worden, inwieweit über die Verwendung von Daten für die Erstellung von Persönlichkeitsprofilen oder über die Auswertung des Nutzerverhaltens informiert worden sei. Beim Umgang mit sensiblen Daten hätten sich die «gravierendsten Mängel» gezeigt, heiße es in der Studie. «Nachlässig ist oft der Umgang mit den Daten, die eigentlich besonders zu schützen sind: sensible Informationen zur Herkunft, zur Gesundheit oder zu politischen Ansichten», sagte Billen. (dpa)
 

Zurück

Vielleicht auch interessant

Der deutsche Hotel-Investmentmarkt verzeichnet nach drei Quartalen 2026 mehr Transaktionen, obwohl das Investmentvolumen gegenüber dem Vorjahr gesunken ist. Vor allem kleinere Transaktionen prägen das Marktgeschehen.

Die Hotelbuchung beendet die Reiseplanung häufig nicht. Eine Untersuchung von McKinsey und Skift unter 1.015 US-Reisenden zeigt, dass viele Befragte anschließend weiter recherchieren, Preise beobachten oder alternative Angebote prüfen.

Das Mercure City in der Kölner Friesenstraße hat seinen Betrieb eingestellt. Der Kölner Stadt-Anzeiger nennt technische Mängel und hohe notwendige Investitionen in den Brandschutz als Gründe. Das Pullman-Hotel an der Helenenstraße soll Anfang Dezember 2026 vorerst schließen.

Nach ungewöhnlich vielen gemeldeten Fällen in Mecklenburg-Vorpommern warnt die NRW-Datenschutzbeauftragte vor Betrugsversuchen mit erbeuteten Buchungsdaten. Kriminelle verschicken Nachrichten, die vermeintlich von Unterkünften stammen, und fordern etwa zur Verifizierung von Kreditkartendaten auf.

Kriminelle erbeuten Buchungsdaten und versuchen damit, Urlauber um Geld zu bringen. Nordrhein-Westfalens Datenschutzbeauftragte warnt vor täuschend echten Nachrichten vermeintlicher Unterkünfte.

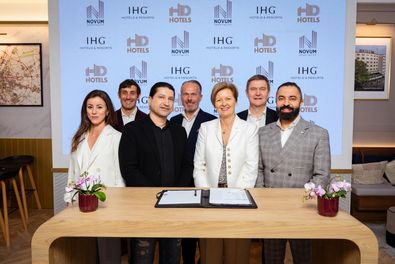
Novum Hospitality hat gemeinsam mit IHG Hotels & Resorts und HD Hotels vier Hotelprojekte in Dortmund vereinbart. Drei bestehende Häuser und ein Neubau sollen 2027 unter den Marken Garner und Holiday Inn – the niu betrieben werden.

Microsoft berichtet über erneute Cyberangriffe über Hotelnetzwerke. Die Angreifer nutzten vermeintliche Aktualisierungen und Anmeldeaufforderungen, um Schadsoftware zu verbreiten und Zugang zu Konten zu erlangen.

Travel + Leisure Co. und Wyndham erweitern ihre Zusammenarbeit, um klassische Hotels unter der Marke Sports Illustrated Resorts zu entwickeln. Für Chicago, Baton Rouge und Tuscaloosa nennt eine Mitteilung geplante Projektabschlüsse beziehungsweise Eröffnungen für 2027 und 2028.

Die Gelder der Betreiber-GmbH des ehemaligen Hilton-Hotels in Frankfurt-Gravenbruch bleiben eingefroren. Das Verwaltungsgericht Köln hat entschieden, dass auch die Bestellung eines starken vorläufigen Insolvenzverwalters daran nichts ändere.

Motel One und B&B Hotels erhalten im Treugast Rating 2026 erneut die Bestnote AAA. Odyssey Hotel Group steigt mit BBB ein, während Premier Inn und travdo ausgezeichnet werden.