Hotellerie
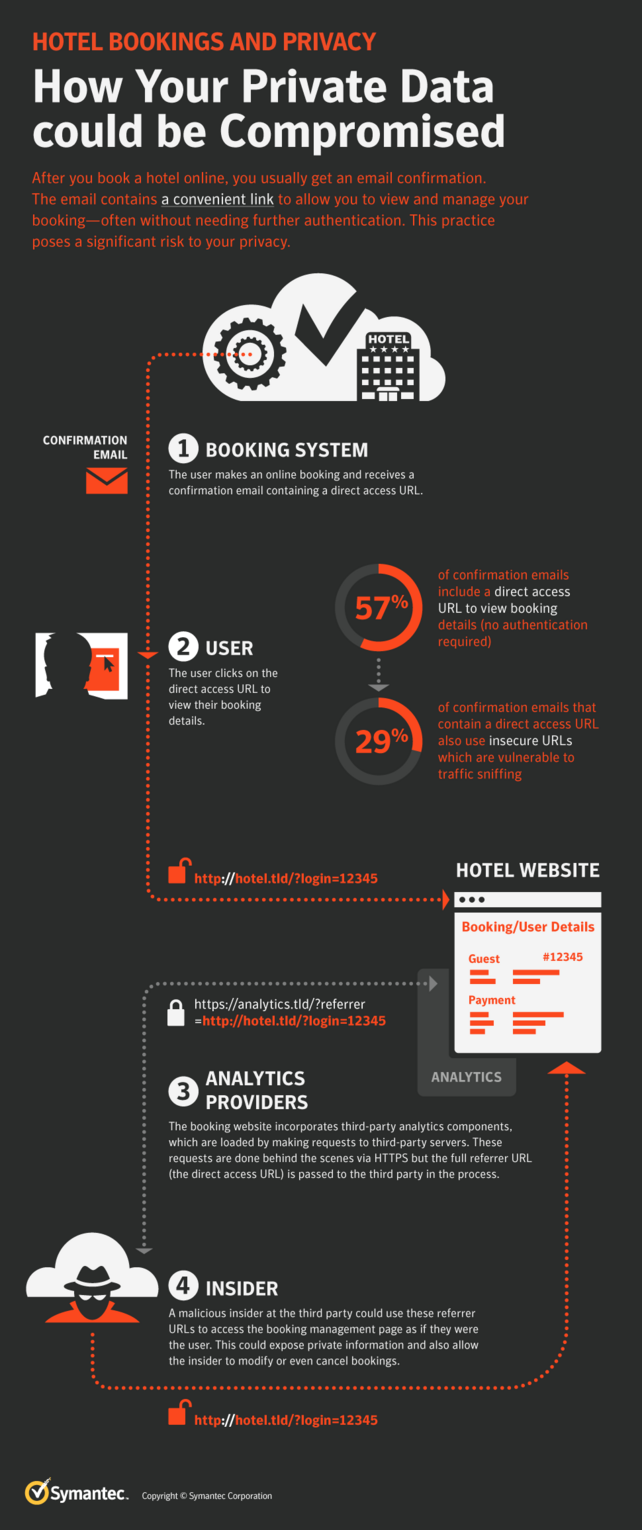
Laut einer aktuellen Untersuchung von Symantec soll es auf zwei von drei Hotelwebseiten Probleme mit dem Schutz der Gästedaten geben. Wie der Analyst Candid Wueest herausfand, würden 67 Prozent der untersuchten Seiten Daten an Drittanbieter wie Werbekunden oder Analyseunternehmen weiterleiten
Laut Symantec sei es zwar kein Geheimnis, dass Werbetreibende die Surfgewohnheiten der Nutzer verfolgen, aber in diesem Fall könnten die geteilten Informationen den Drittanbietern ermöglichen, sich in eine Reservierung einzuloggen, persönliche Daten einzusehen und sogar die Buchung zu stornieren. Wie der Analyst erklärte, werde damit in der EU auch die Datenschutz-Grundverordnung (DSGVO) verletzt.
Das Problem erstrecke sich dabei sowohl auf kleinere als auch auf größere Hotels und ganze Ketten. Einige Reservierungssysteme waren demnach auch lobenswert, da sie nur einen Zahlenwert und das Datum des Aufenthalts enthielten und keine personenbezogenen Daten preisgaben. Aber die Mehrheit der untersuchten Webseiten habe leider persönliche Daten weitergegeben. So zum Beispiel den vollen Namen, die E-Mail- und die Post-Adresse, die Handy- und die Passnummer.
Was verursacht die Datenlecks?
Mehr als die Hälfte (57 Prozent) der getesteten Websites senden eine Bestätigungs-E-Mail an Kunden mit einem direkten Zugriffslink auf ihre Buchung. Dies dient der Bequemlichkeit und ermöglicht es, einfach auf den Link zu klicken und direkt zur Reservierung zu gelangen, ohne sich anmelden zu müssen. Da auf den gleichen Seiten jedoch meist auch andere Inhalte wie Werbeanzeigen eingebunden werden, haben die Drittanbieter häufig direkten Zugriff auf die Gästedaten. Auch wenn die Daten hauptsächlich an seriöse Unternehmen weitergereicht werden, ergeben sich natürlich mögliche Problemszenarien: So könnten sich Hacker einklinken, wenn die unverschlüsselte Mail geöffnet werde. So zum Beispiel an öffentlichen Hotspots an Flughäfen oder im Hotel.
Hingewiesen auf die Problematik und die möglichen Verstöße gegen die DSGVO reagierten laut Symantec viele Hotels überhaupt nicht. Von einem Viertel der Verantwortlichen erhielt Symantec innerhalb von sechs Wochen keine Rückmeldung. Die anderen Unternehmen benötigten im Schnitt zehn Tage, bis eine Reaktion erfolgte. Diese waren demnach aber meist enttäuschend und bestätigten lediglich den Erhalt der Mail und eine Überprüfung. Manche Unternehmen dementierten die Möglichkeit eines Datenlecks.
Was könnte dagegen helfen?
Buchungsseiten sollten laut Symantec verschlüsselte Links (HTTPS) verwenden und sicherstellen, dass keine Anmeldeinformationen in den URLs weitergegeben werden. Kunden könnten zudem überprüfen, ob Links verschlüsselt sind oder ob persönliche Daten, wie z.B. ihre E-Mail-Adresse, als sichtbare Daten in der URL übergeben werden. Darüber hinaus stehen auch VPN-Dienste zur Verfügung, um die Gefahr an öffentlichen Hotspots zu minimieren.