Technologie
Eine Sicherheitsanalyse hat, inzwischen behobene, Mängel in einem Hotel-Check-in-System offengelegt. Die aufgedeckten Schwachstellen betrafen demnach die Plattform LIKE MAGIC eines Schweizer Softwareanbieters und könnten den Zugriff auf sensible personenbezogene Daten und Ausweisdokumente von Hotelgästen ermöglicht haben.
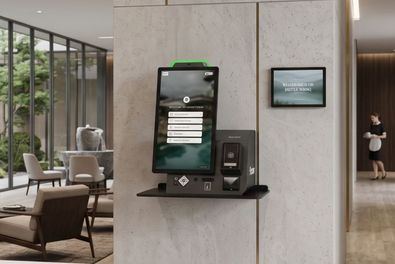
Die Rechercheure des IT-Sicherheitskollektivs zerforschung stießen im Rahmen ihrer Reise auf eine Schwachstelle bei einem Online-Check-in-System, das von der likeMagic AG betrieben wird. Sie hatten vorab die Möglichkeit genutzt, digital einzuchecken, was in vielen Hotels mittlerweile eine gängige Praxis ist. Dabei stellten sie fest, dass das System Sicherheitsmängel aufwies. Die Plattform wird von der Firma für zahlreiche Hotels und Hotelketten bereitgestellt, die wiederum das System unter ihrer eigenen Domain nutzen.
Hier die Analyse bei zerforschung lesen: https://zerforschung.org/posts/likemagic/
Die Analyse, die am 5. September begann, zeigte, dass das System, auch nachdem sich die Rechercheure mit einem selbst erstellten Account angemeldet hatten, den Zugriff auf Dateien anderer Gäste erlaubte. Dabei war keine besondere Authentifizierung oder eine tiefergehende Berechtigung notwendig. Es reichte aus, die Buchungsnummer einer anderen Person zu kennen, um deren persönliche Dokumente wie Unterschriften, Rechnungen und sogar hochgeladene Ausweiskopien abrufen zu können.
Ein Mitglied des Kollektivs verglich diese Sicherheitslücke in „Der Zeit“ mit einer Hotelschloss-Funktion: „Das ist so, als ob eine Hoteltür nur fragt, ob man irgendeine Zimmerkarte an das Schloss hält, und nicht, welche Karte.“
Eine weitere Schwachstelle betraf die Schnittstelle zur Abfrage von Gästedaten. Bei einer bestimmten Form der Suche hätte ein Angreifer mit nur 26 Anfragen alle Dokumente von allen Buchungen in dem System abrufen können, da die Buchungsnummern stets mit einem Großbuchstaben begannen, sagen die Forscher. Schätzungen der Rechercheure zufolge, wären, so die Forscher, bei der betroffenen Hotelkette allein die Daten von rund 200.000 Buchungen zugänglich, darunter 90.000 Ausweisdokumente. Insgesamt schätzen die Forscher, dass bis zu einer halben Million Personen- und Rechnungsdaten betroffen hätten sein können.
Cybersicherheit als Chefsache
Der Fall wirft ein Schlaglicht auf die wachsende Bedeutung der Cybersicherheit im Gastgewerbe. Nach Ansicht von Unternehmer Marco Nussbaum, Vorstandsmitglieds des Hotelverbandes Deutschland (IHA), muss das Thema zur Chefsache werden. In einem öffentlichen Statement betonte er, die Digitalisierung mache Hotels zunehmend zu einem Ziel für Hacker. Die Folge sei ein massiver Vertrauensverlust bei den Gästen sowie das Risiko von Bußgeldern und langfristigem Imageschaden für die Hotels.
Als Reaktion auf solche Vorfälle leistet der Hotelverband Deutschland (IHA) nach Angaben von Nussbaum verstärkt Aufklärungsarbeit und bietet Mitgliedern Seminare und Hilfsmaterialien an. Er appelliert an Hoteliers, sich grundlegende Fragen zu stellen: Sind die eigenen Systeme wirklich sicher? Sind die Mitarbeiter geschult? Und gibt es einen Notfallplan?
Laut Nussbaum lässt sich das enorme Potenzial der Digitalisierung nur mit robusten Sicherheitskonzepten sicher nutzen.
Schnelle Reaktion von Like Magic
Nach der Entdeckung meldeten die IT-Sicherheitsexperten die Lücken am 7. September umgehend dem Softwareanbieter. Dieser reagierte sehr schnell und schloss die Schwachstellen innerhalb weniger Stunden. In ihrem Bericht lobten die Sicherheitsexperten die zügige Reaktion des Unternehmens. Ebenfalls positiv hervorgehoben wurde die kurz darauf erfolgte Veröffentlichung einer Vulnerability Disclosure Policy, die einen strukturierten Prozess zur Meldung von Sicherheitslücken festlegt.