Hotellerie
Wie Medien berichten, hat es bei den Choice-Hotels ein massives Datenleck gegeben, das bis zu 700.000 Gästedaten betreffen könnte. In einer Erklärung sagte das Unternehmen, dass die Verletzung auf einen Drittanbieter zurückzuführen sei, der "die betroffenen Daten aus unseren Systemen ohne Genehmigung kopiert" und auf seinen Server verschoben habe.
Dabei sei der Server des Drittanbieters für einige Tage offen aus dem Internet erreichbar gewesen. Bei den Datensätzen habe es sich um Gastinformationen wie Namen, Adressen, Telefonnummern und E-Mail-Adressen. „Die Aufzeichnungen enthielten keine Zahlungs-, Passwort- oder Reservierungsinformationen“, sagte ein Sprecher von Choice Hotels gegenüber Consumer Affairs.
Nun habe sich das Unternehmen von dem Dienstleister getrennt, der die Daten von seinen Servern gelöscht habe. Vorsichtshalber bittet die Gruppe aber Gäste, sie über Phishing-E-Mails oder vergleichbare Auffälligkeiten zu informieren.
Einige Medien berichten von einer Lösegeldforderung, in der gesagt wird, dass die Datenbank bereits heruntergeladen sei und für etwa 4.000 Dollar zurückgegeben würde werde. Choice Hotels teilte mit, dass der Erpressungsversuch nicht erfolgreich gewesen ist.
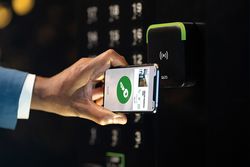
Hackerangriffe auf Gästedaten sind in der Hotellerie keine Seltenheit. Wie die Welt berichtet, fokussieren sich Cyberkriminelle zunehmend auf die Hotellerie. Sie hacken sich beispielsweise in das interne Netzwerk ein und schaffen sich dadurch einen freien Zugang zu digital gesicherten Hotelzimmern. Den Kriminellen gelingt es, Generalschlüssel herzustellen, ohne Spuren zu hinterlassen.
Aufgedeckt hat das Ganze ein Mitarbeiter der Firma F-Secure, die Hoteliers in Fragen der Sicherheit berät. Laut dem Telekommunikationskonzern Verizon fallen mittlerweile 87 Prozent allre Hacker-Angriffe auf die Hotellerie. Sicherheitslücken wurden dabei insbesondere von dem Schließsystem-Hersteller Assa Abloy entdeckt.
Die Firma hat die entdeckten Sicherheitslücken zwar mittlerweile geschlossen, jedoch zeigt dies einmal mehr, wie fragil die Sicherheit der Gäste und deren Wertsachen in Hotels noch immer ist. Allein das Surfen mit dem Smartphone auf dem Hotelzimmer ist entsprechend gefährlich, denn auch diese Daten können von Hackern mit einfachen Mitteln ausgelesen werden. Besonders haben es die Datendiebe aber auf die Rechner der Mitarbeiter und die Buchhaltungssysteme abgesehen. Hier verwenden die Mitarbeiter häufig leicht zu knackende Passwörter und auch die Software im Hotel wird nicht professionell gewartet.
Ende 2018 fiel der das Marriott-Tochterunternehmen Starwood den Hacker-Angriffen zum Opfer (Tageskarte berichtete). Die Diebe erbeuteten unter anderem Adressen, Telefonnummern und Kreditkartendaten der Hotelgäste. Der Datendiebstahl hatte bereits 2015 begonnen und war 3 Jahre lang unentdeckt geblieben. Experten raten Hoteliers dazu, die Rechnungsabwicklung aus dem eigenen System zu lösen und dafür beispielsweise ein neues Programm namens „Invisible Payment“ zu nutzen. Das hoteleigene WLAN könnte durch ein VPN-Netzwerk sicherer gemacht werden.
Buchungsdaten auf den Hotel-Webseiten
Die Datensicherheit in der Hotellerie ist schon länger ein großes Thema. Laut einer Untersuchung von Symantec soll es auf zwei von drei Hotelwebseiten Probleme mit dem Schutz der Gästedaten geben (Tageskarte berichtete). Wie der Analyst Candid Wueest herausfand, würden 67 Prozent der untersuchten Seiten Daten an Drittanbieter wie Werbekunden oder Analyseunternehmen weiterleiten.