Hacker greifen mit gefälschten Metro-Rechnungen an

| Technologie Technologie

Sicherheitsforscher von Proofpoint haben eine neue Phishing-Kampagne entdeckt, die sich offenbar gezielt an deutsche Metro-Kunden richtet. Die als TA547 bekannten Angreifer gehören zu einer Gruppe von Cyberkriminellen, die als Initial Access Broker (IAB) agieren. Diese Gruppe ist darauf spezialisiert, sich Zugang zu fremden IT-Systemen zu verschaffen und diese dann an andere Bedrohungsakteure zu verkaufen.

Laut einem Blog-Beitrag der Forscher von Proofpoint verbreitet TA547 im Namen des deutschen Großhandelsunternehmens Metro AG gefälschte Rechnungsdokumente über Phishing-E-Mails an deutsche Unternehmen aus verschiedenen Branchen. Statt einer echten Rechnung erhalten die Empfänger jedoch den Infostealer Rhadamanthys, eine Malware, die auch von anderen Cyberkriminellen verbreitet wird.

Die vermeintliche Rechnung wird in Form einer Zip-Datei präsentiert und ist mit einem Passwort geschützt, das in der deutschsprachigen Phishing-E-Mail genannt wird. Beim Öffnen des Archivs findet sich eine LNK-Datei, die bei Ausführung eine Infektionskette startet und das System der Zielperson mit der genannten Malware infiziert.

Eine bemerkenswerte Besonderheit, auf die die Forscher hinweisen, ist ein Powershell-Skript, das im Rahmen der Infektion verwendet wird. Laut Proofpoint weist dieses Skript Code-Merkmale auf, die für Cyberkriminelle ungewöhnlich sind. Das Forscherteam nennt beispielsweise ein Pfund-Zeichen sowie grammatikalisch korrekte und sehr spezifische Kommentare. Proofpoint erklärte gegenüber Bleeping Computer, dass fast jede Zeile des Skripts mit einem Kommentar versehen sei.

Aufgrund dieser Merkmale gehen die Forscher davon aus, dass TA547 entweder ein KI-Tool wie ChatGPT, Gemini oder Copilot verwendet hat, um das Powershell-Skript zu erstellen, oder den Code aus einer anderen Quelle kopiert hat.

Die Nutzung künstlicher Intelligenz durch Cyberkriminelle für böswillige Zwecke ist keine neue Entwicklung. In der Vergangenheit wurden bereits mehrere Sprachmodelle entdeckt, die speziell für kriminelle Aktivitäten entwickelt wurden.
 

Zurück

Vielleicht auch interessant

OpenAI hat das KI-Reise-Start-up Odessia übernommen. Gründer Francis Davidson, der zuvor Sonder aufgebaut hatte, wechselt zu OpenAI und soll sich dort mit dem Reisebereich beschäftigen; konkrete neue Produkte wurden bislang nicht angekündigt.

Beim Softwareanbieter Vioma sind Buchungsdaten von Hotelgästen unbefugt abgerufen worden. Das Unternehmen nennt persönliche Kontaktdaten und Buchungsinformationen als wahrscheinlich betroffen, hat Strafanzeige erstattet und warnt vor möglichen Betrugsversuchen.

Wie viel Umsatz geht Hotels durch verpasste Anrufe verloren? Das Leipziger Technologie-Unternehmen Onsai hat mehr als 1,5 Millionen KI-Gespräche ausgewertet. Die Ergebnisse zeigen, wann Gäste besonders häufig anrufen, welche Anliegen Künstliche Intelligenz selbstständig erledigen kann und welches Umsatzpotenzial im Telefon steckt. Alles Infos bei Tageskarte.

Die deutsche Wirtschaft wünscht sich Künstliche Intelligenz aus Deutschland. Allerdings sind fast zwei Drittel nicht bereit, dafür Abstriche in Kauf zu nehmen, wie etwa einen höheren Preis oder geringeren Funktionsumfang, so eine Bitkom-Umfrage.

Die Expedia Group hat mehr als 30 neue und überarbeitete Funktionen für Expedia, Hotels.com und Vrbo angekündigt. Dazu zählen KI-gestützte Reiseplanung, erweiterte Hotelvergleiche und eine geplante spätere Zahlung für ausgewählte Ferienunterkünfte.

Anzeige

Apaleo verzeichnete zwischen Juli und September 2026 einen Zuchwachs der Aktivität auf seinem Model Context Protocol (MCP) Server um 70%. Eine Entwicklung, die zeigt, dass immer mehr Hotels KI-Agenten nicht mehr nur testen, sondern bereits im täglichen Betrieb einsetzen.

Die Zimmer sind vorbereitet, die ersten Buchungen stehen fest. Doch während Housekeeping und Rezeption den Saisonstart planen, braucht auch die Trinkwasserinstallation Aufmerksamkeit. Hotels sollten vor der Wiedereröffnung selten genutzte Leitungsabschnitte fachgerecht spülen, Temperaturen kontrollieren und erforderliche Untersuchungen rechtzeitig beauftragen.

Romantik-Chef Thomas Edelkamp hinterfragt die Methodik einer Studie zur Hotelsichtbarkeit in ChatGPT. Für das eigene Netzwerk präsentiert er Ergebnisse aus KI-Abfragen und kündigt monatliche Messungen an.

Pressemitteilung

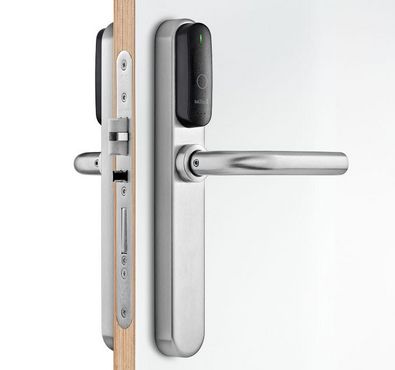
Mit den neuen XS4 Doppelleser-Modellen der Serien XS4 Original+ und XS4 One S erweitert Salto sein Zutrittskontrollportfolio um elektronische Beschläge für Zonenabschlüsse oder Ein- und Austrittskontrolle. Die beidseitigen Leser ermöglichen die lückenlose Steuerung und Protokollierung von Zutrittsereignissen auf beiden Seiten einer Tür und adressieren damit steigende Anforderungen an Sicherheit, Transparenz und Nachvollziehbarkeit.

Ohne Anmeldung können Angreifer über zwei PHP-Sicherheitslücken fremden Code auf Webservern ausführen. Sicherheitsupdates liegen vor. Was Hotels und Restaurants jetzt prüfen lassen sollten – und wann betroffene Anwendungen vorübergehend vom Netz müssen.