Mit zunehmender WLAN-Abdeckung in Bus, Bahn und Café lassen viele Menschen die Öffentlichkeit an privaten und beruflichen Informationen teilhaben. Besonders im Zug werde diese Gefahr laut Kaspersky besonders deutlich. Dort lesen und hören mehr Fahrgäste mit, als man glauben mag.
Kaspersky hat nun in einem Experiment einen Tester fünf Werktage lang per Strichliste alle Geschäftsgeheimnisse, die ihm im Zug begegnet sind, zählen und auswerten lassen. Die potentielle Ausbeute: 2.245 einsehbare und mitzuhörende Informationen wie Name und Unternehmen von Geschäftsleuten beziehungsweise von Kollegen und Partnern. Das entspricht 13 öffentlich zugänglichen Geschäftsinformationen pro Waggon – Reisende der Ersten Klasse offenbaren mit durchschnittlich 23 pro Abteil fast doppelt so viel.
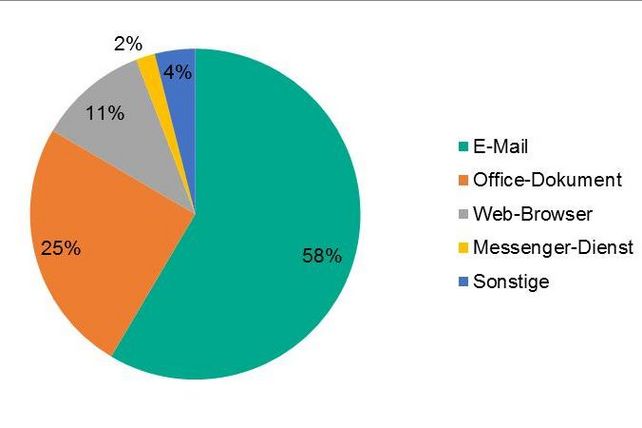
Während des Kaspersky-Experiments konnte der Tester innerhalb von fünf Tagen in 170 Zugwaggons 281 physische Dokumente und 1.193 Bildschirme mit Business-Bezug anonym und per Strichlistenzählung einsehen. Hinzu kommen 106 mithörbare Geschäftstelefonate. Am meisten verraten Mitarbeiter aufgrund ihres zu sorglosen Umgangs mit Laptops, Smartphones und Tablets. Die meisten sensiblen Geschäftsinformationen wurden im Kaspersky-Experiment über E-Mails sichtbar.
- E-Mail: 699 (58 Prozent)
- Office-Dokument: 297 (25 Prozent)
- Web-Browser: 128 (11 Prozent)
- Messenger-Dienst: 22 (2 Prozent)
- Sonstiges: 47 (4 Prozent)
„Ob privat oder beruflich – wir müssen lernen, dass nicht nur unsere Spuren im Web nachverfolgt werden können, sondern wir häufig – ohne es zu merken – über digitale Geräte direkten Einblick in persönliche und geschäftliche Geheimnisse gewähren. Gerade für Firmen – und damit auch für die Mitarbeiter – ist das meiner Meinung nach ein riesiges Datenschutzproblem“, so Stephan Schilling, Testbeauftragter von Kaspersky.
„IT-Sicherheit beginnt im Kopf. Klar nutzen wir IT Sicherheitsprogramme und Tools – egal ob privat oder im Job allerdings hilft die beste Sicherheitslösung nichts, wenn man selbst auf einen infizierten E-Mail-Anhang klickt oder in den sozialen Medien zu viele Details von sich preisgibt; was viele immer noch unterschätzen: Es reicht schon, wenn ein Dritter mit böswilliger Absicht, einen Blick auf den Bildschirm des eigenen Smartphones oder Laptops wirft,“ sagt Anne Mickler, Corporate Communications Manager für die Region DACH bei Kaspersky.
Datensicheres Verhalten im Zug: Best- und Worst-Cases des Kaspersky-Experiments
Vorbildlich: Eine mutmaßliche Beraterin führte ein 20-minütiges Telefongespräch, ohne einen Unternehmensnamen, Klarnamen oder sonstige identifizierbare Daten zu verwenden. Es wurden Codewörter benutzt oder Dinge und Sachverhalte so umschrieben, dass sie für Außenstehende nicht identifizierbar oder verständlich waren.
Allerdings überwogen die Negativbeispiele:
- Ein Reisender verwendete einen Laptop, der mit einer ID-Card gesichert war oder eine Verbindung genutzt hat, die eine solche ID-Card benötigt – zur 2-Faktor-Authentifizierung. Auf der ID-Card waren allerdings Klarname, Unternehmen und eine ID-Nummer eindeutig zu erkennen. Ein Beispiel dafür, wie selbst eine Sicherheitsmaßnahme Informationen verrät, die nicht in die Öffentlichkeit gehören.
- Ein Reisender (vermutlich Anwalt) führte ein langes Telefongespräch über einen juristischen Fall. Darin wurden Klarnamen der Verfahrensbeteiligten, das zuständige Gericht sowie Details des Falles sehr laut besprochen.
- Ein Professor bearbeitete Klausuren/Abschlussarbeiten von Studenten. Matrikelnummern und Namen der Studenten waren sichtbar.
Kaspersky: Visual und Audible Hacking vermeiden
Um Visual oder Audible Hacking auf Dienstreisen entgegen zu wirken, sollte man einige einfache Sicherheitsmaßnahmen beachten. Darüber hinaus hilft allein das erlangte Bewusstsein für mögliche daten- und sicherheitsrelevante Bedrohungen aus, um auch privat weniger Gefahr zu laufen, von böswilligen Dritten belästigt zu werden (Stichwort Stalking).
Blickschutzfilter oder Blickschutzbildschirme verwenden – die optische Hürde lässt unliebsamen Spähern wenig Chance.
- Sollte keine Sichtschutzfolie vorhanden sein, einen Platz wählen, der Dritten keinen Einblick in Geschäftsprogramme und -informationen gewährt.
- Nur Dinge bearbeiten, die unverfänglich sind; zum Beispiel eine nicht vertrauliche Power-Point-Präsentation. Sensible Aktionen – wie eine E-Mail über ein zum Beispiel noch nicht veröffentlichtes Produkt – gehören in eine sichere Umgebung – und nicht in den Zug.
- Bei Telefonaten immer daran denken, dass das komplette Zugabteil unweigerlich mithört. Die Nennung von Klarnamen (des Unternehmens, von Kunden oder sonstigen Partnern) vermeiden.
- Geräte nie aus dem Auge lassen; ist dennoch der Gang auf die Toilette nötig, sollten die Geräte entsprechend gesperrt (PIN, Zugangsberechtigung oder Passwort) sowie mit einer passenden mobilen Sicherheitslösung ausgestattet sein. Token, ID-Karten oder ähnliches sollten abgezogen und mitgenommen werden.
- Vom Unternehmen im Falle von Unklarheiten Regeln in puncto IT-Sicherheit und Datenschutz auf Geschäftsreisen einfordern. Über Schulungen kann die komplette Firma derartiges Wissen vertiefen und das gesamte Sicherheitsniveau des Unternehmens auf ein stabiles Level gebracht werden.
- Mitarbeiter regelmäßig hinsichtlich Cybergefahren und Datenschutz schulen – insbesondere was es auf Geschäftsreisenden zu beachten gilt.
- Logos haben auf Geschäftslaptops nichts zu suchen.
 Technologie